четверг, 20 сентября 2018 г.

Какие варианты операционных систем используются на решениях Cisco ASA и Cisco FirePOWER?

Решения Cisco ASA5500-X и новейшие решения Cisco FirePOWER серии 2100/4100/9000 входят в нишу сразу двух класс устройств: межсетевой экран нового поколения (NGFW) и система предотвращения вторжений нового поколения (NGIPS).
Наследственные решения Cisco FirePOWER серии 7000 и 8000 позиционируются в классе NGIPS. Существует несколько вариантов программного обеспечения, которые могут быть запущены на перечисленных платформах:
  • ASA OS – классическая операционная система ASA.
  • FirePOWER Services on ASA – программный модуль FirePOWER для Cisco ASA.
  • FirePOWER NGIPS – классическая операционная система IPS-сенсора FirePOWER.
  • FirePOWER Treat Defence (FTD) – консолидированная операционная система включающая в себя как функциональность ASA, так и модуля FirePOWER для Cisco ASA.
Устройства и соответствующие им варианты программного обеспечения удобно представить в табличном виде:
 Cisco ASA5500-XCisco ASA5585Cisco FirePOWER серии 2100/4100/9000Cisco FirePOWER серии 7000 и 8000
ASA OS+++-
FirePOWER Services on ASA++--
FirePOWER NGIPS---+
FirePOWER Treat Defence (FTD)+-+-
Замечание 1: помимо перечисленных решений Cisco для классов NGFW и NGIPS существуют также виртуальные решения для VMWare, KVM и AWS: NGFW Virtual на базе FTDv, NGIPS Virtual Appliance. Кроме того виртуальное решение FTDv может быть запущено на базе UCS E-Series блейд-серверов, которыми могу быть укомплектованы маршрутизаторы ISR G2 и ISR4K. Таким образом, функциональность FirePOWER может быть добавлена в том числе и на маршрутизаторы Cisco.
Замечание 2: Cisco FirePOWER серии 2100/4100/9000 используют операционную систему Cisco Firepower eXtensible Operating System (FXOS) как оркестратор и для низкоуровневого управления шасси. ASA OS или FTD являются гостевыми операционными системами относительно FXOS.

Источник: http://www.cbs.ru/site/faq/?section=9474#10650

FirePOWER Management Center 6.2. Что нового?

FirePOWER Management Center (FMC, предыдущие названия Defence Center, FireSIGHT) – система управления решениями FirePOWER.
Версия FMC 6.2 стала доступна в начале 2017 года.
Среди наиболее заметных нововведений:
  • Поддержка TS Agent. Это агент для терминальных серверов, которые поможет с аутентификацией пользователей. Подробнее можно почитать в нашем блоге на хабре – ссылка.
Другие важные доработки касаются в основном FirePOWER Threat Defence (FTD - что это такое?):
  • Поддержка удобнейших инструментов Cisco ASA – Packet Tracer и Packet Capture. Packet Tracer запускает прохождение виртуального пакета с задаваемыми характеристиками через FTD. Позволяет проверять корректность настроек: будет ли пакет пропущен или отброшен, если отброшен, то каким правилом, какой выходной интерфейс будет выбран, какое правило NAT отработает и т.д.
    Packet Capture позволяет захватывать определяемые шаблоны трафика. Крайне удобно в процессе отладки. Например, можно понять, блокируются ли пакеты нашим устройством, или они даже не доходят до него.
  • Integrated Routing and Bridging (IRB). Теперь можно объединить физические L3 интерфейсы в bridge-группу. То есть, интерфейсы будут делать L2-switching и могут быть помещены в один vlan. Это крайне полезно в первую очередь для ASA5506, у которой 8 физических L3-инетфейсов. Теперь при установке ASA5506 в миниофисе нет необходимости докупать дополнительный коммутатор.
  • Site-to-Site VPN. Поддержка Site-to-Site IPsec была внедрена уже в версии 6.1. Но в той версии VPN можно было настроить только между двумя ASA (с софтом FTD или с обычным софтом). VPN между ASA и маршрутизатором не поддерживался. Авторизация VPN точек поддерживалась только по PSK. В версии 6.2 добавили аутентификацию по сертификатам, вместе с этим стал работать IPsec c маршрутизаторами.
  • URL Lookups. Часто встаёт вопрос, где посмотреть, будет ли знать FirePOWER категорию и репутацию того или иного сайта. Ранее, для этого необходимо было вручную проверять каждый URL через сайт brightcloud (http://www.brightcloud.com/tools/url-ip-lookup.php ). Теперь это можно сделать непосредственно через FMC сразу для нескольких URL:
  • FlexConfig. Позволяет деплоить с помощью FMC некоторые шаблоны CLI-команд ASA. FlexConfig помогает, если на ASA с софтом FTD нужно использовать функциональность, который пока не возможно настроить через FMC. Например:
    • Routing (EIGRP, PBR, and IS-IS);
    • Netflow (NSEL) export;
    • WCCP;
    • И т.д.
  • Remote Access VPN (с версии 6.2.3). Появилась возможность использовать Cisco AnyConnect для удалённого подключения через протокол SSL или IPsec IKEv2.
Источник: http://www.cbs.ru/site/faq/?section=9474#10650

Что такое Firepower Threat Defense?

Firepower Threat Defense (FTD) – это новый образ программного обеспечения для Cisco ASA 5500-X и нового модельного ряда устройств Firepower 2100/4100/9300. FTD включает в себя классическое ПО Cisco ASA и ПО модуля Firepower, а управление и тем и другим происходит через Firepower Management Centre (FMC). Таким образом мы получаем единую консоль для централизованного управления сервисами Firepower и функционалом Cisco ASA. Однако, на настоящий момент (март 2017, FTD версии 6.2), значительным ограничением на классический функционал Cisco ASA является отсутствие возможности по настройки Remote Access VPN, в частности нельзя настроить Anyconnect.
Помимо доступа через FMC, на FTD можно попасть и через CLI по SSH. В CLI отсутствует возможность по настройке устройства, но присутствуют команды для мониторинга и траблшутинга. Большинство стандартных команд из категории show ничем не отличаются от таких же команд для «полноценных» ASAv/ASA. Есть команды capture, packet-tracer, debug, test и т.п.
Ещё одним вариантом управления FTD является «on-board» система FirePOWER Device Manger. Это легковесная система управления, встроенная в образ FTD. Обеспечивает базовые настройки устройства и предлагаем необходимый минимум для запуска устройства в небольшом офисе/филиале.
FTD так же доступен в виде виртуальной машины – vFTD. В этом случае, функции Cisco ASA выполняет ASAv30, сравнимая по производительности с Cisco ASA 5525-X.
Лицензирование FTD, в любых исполнениях, выполняется по новой схеме – Cisco Smart Software Licensing.

Источник: http://www.cbs.ru/site/faq/?section=9474#10650

В чём отличие между использованием ASDM и FirePOWER Management Center (Defence Center, FireSIGHT) для управления сервисами FirePOWER на Cisco ASA?

С выходом версии FirePOWER 6.0.0.0 появилась возможность управления FirePOWER с помощью стандартного графического интерфейса Cisco ASA ASDM на всех моделях Cisco ASA серии 5500-X. До этого сервисы FirePOWER на моделях Cisco ASA 5512, 5515, 5525, 5545 и 5555 можно было настраивать только с помощью выделенной системы управления FirePOWER Management Center (далее FMC, другие названия Defence Center, FireSIGHT).
Однако, на настоящий момент времени (март 2016) ASDM имеет некоторые ограничения при настройке и управлении FirePOWER, по сравнению с FMC. Перечислим наиболее существенным ограничениям ASDM:
  1. Не поддерживается функциональность Network Discovery (автоматическое обнаружение хостов в сети, составление профилей для каждого обнаруженного хоста, включающего ОС хоста, пользователей хоста, открытые порты, индикаторы компрометации, уязвимости и т.д).
  2. Не поддерживается функциональность Next Generation IPS. Так как нет возможности обнаружения хостов в сети и составление профилей хостов (см. пункт 1), поддерживается только классический IPS.
  3. Не поддерживается автоматическое создание политик IPS. Требуемые для защиты сети сигнатуры IPS необходимо включать вручную. В то время как при использовании FMC система автоматически генерирует политики IPS (FireSIGHT Recommendations) на основании информации о сети, профилей хостов, сетевых транзакций, корреляции и т.д.
  4. Не поддерживается автоматизация обработки событий IPS. Не поддерживается автоматическое составление индикаторов компрометаций, корреляция событий, определение релевантности сигнатур атаки в соответствии с контекстом.
  5. Не поддерживается динамический анализ файлов в рамках функциональности Advanced Malware Protection (AMP), т.е. отправка всего файла в облако для расширенного анализа в файловой
  6. Не поддерживается захват файлов.
  7. Система построения отчётов. ASDM ограничен по возможности построения отчётов по сравнению с FMC. Кроме того, нет возможности экспортировать отчёты в разных форматах (HTML, PDF, CSV).
Управление сервисами FirePOWER на Cisco ASA через ASDM идеально подходит при использовании Cisco ASA в небольших офисах для подключения к Сети Интернет, когда основная задача сводится к настройке функциональности межсетевого экрана нового поколения (NGFW). ASDM предоставляет всё необходимое, чтобы настроить ограничения доступа к сайтам по категориям, ограничения по использованию Интернет-приложений (Skype, Torrent, TeamViewer), реализации политик на основании информации из MS Active Directory, ограничения по скачиванию выгрузки файлов. При этом, ASDM предоставляет средства отчётности начального уровня в виде преднастроенных панелей (Dashboards), на которые выводятся виджеты, отображающие необходимую информацию.
Наличие выделенной системы управления FMC требуется в случаях, когда необходимо обеспечить сервисы «продвинутой» безопасность для корпоративной сети. В частности, при необходимости запуска сервисов системы предотвращения вторжений нового поколения (NGIPS) настоятельно рекомендуется использование FMC. Кроме того, FMC необходим, когда существуют требования к созданию настраиваемых отчётов различного уровня сложности. Например, отчёты по посещению Интернет-ресурсов для конкретных пользователей, отчёты по загрузке Интернет-каналов различными Интернет-приложениями и т.д.

Источник: http://www.cbs.ru/site/faq/?section=9474#10650

Как запустить сервисы FirePOWER на ASA 5500-X?

Начиная с августа 2014 года сервисы SourceFire стали доступны на межсетевых экранах ASA 5500-X в виде виртуального блейда. В сентябре 2014 года согласно отчёту рейтингового агентства NSS Labs межсетевой экран Cisco ASA с сервисами FirePOWER стал лучшим межсетевым экраном нового поколения (NGFW), среди всех протестированных решений (Palo Alto, Check Point, McAfee, Fortinet и др.).
Для того, чтобы запустить сервисы FirePOWER на Cisco ASA 5500-X необходимо выполнение следующих условий:
  1. Наличие SSD-диска на Cisco ASA. Если в наличие уже имеется Cisco ASA, SSD-диск можно заказать отдельным парномером ASA5500X-SSD120=. Модели ASA5506, 5508 и 5516 оснащены SSD-диском по умолчанию.
  2. Версия программного обеспечения ASA начиная с версии 9.2.2.
  3. Наличие SmartNet для соответствующей модели, покрывающего сервисы FirePOWER. Например: CON-SNT-A12FPK9.
  4. Наличие позиции Control License. Данная позиция является бесплатной, однако должна быть включена в спецификацию. Пример партномера: ASA5516-CTRL-LIC. Control License позволяет применять правила контроля доступа (разрешение/запрет) для пользователей и приложений. Например, запретить доступ для приложения Skype. Запретить пользователю доступ на конкретный URL (для работы с категориями URL, а также репутациями требуется лицензия URL). И пр.
  5. Лицензия-подписка на сервисы FirePOWER. Лицензии-подписки доступны в следующих пяти комбинациях:
    Где IPS (также называется Protection) – система предотвращения вторжений, файловый контроль (разрешение/запрет на передачу файлов) и Security Intelligence фильтрация (использование динамических баз вредоносных хостов в сети интернет);
    URL - URL-фильтрация по репутации и категориям сайтов;
    AMP – борьба с вредоносным кодом и угрозами нулевого дня.
    Пример партномера подписки на 3 года для ASA5516: L-ASA5516-TAMC-3Y
    При использовании резервных устройств на них должны приобретаться те же подписки, что и на основное. Конфигурация также должна быть абсолютно идентична основному устройству.
    Подписки доступны на 1, 3 и 5 лет для новых моделей ASA5506, 5508 и 5516, а также моделей ASA5525 и старше. Для ASA5512 и ASA5515 – подписки только на 1 год.
  6. Системы управления сервисами FirePOWER. Для полноценного управления сервисами FirePOWER необходимо заказать систему управления FirePOWER Management Center (FMC). Самый доступный вариант – в виде виртуальной машины. Виртуальная машина может быть скачана бесплатно с сайта cisco.com, однако, для её активации необходимо наличие лицензии:
    • FS-VMW-2-SW-K9 на 2 устройства ASA with FirePOWER services
    • FS-VMW-10-SW-K9 на 10 устройств ASA with FirePOWER services
    • FS-VMW-SW-K9 на 25 устройств FirePOWER или ASA with FirePOWER services
    С версии ASA OS IOS 9.4(2) заказ системы управления FMC является опциональным. Настройка сервисов FirePOWER может быть осуществлена посредством ASDM. FMC необходим при некоторых требованиях, в частности, для построения отчётов, работы IPS и пр. Отличия между управлением сервисами FirePOWER на ASA через ASDM и FirePOWER Management Center рассмотрены здесь.
В настоящий момент существуют бандлы для ASA55XX-FPWR-BUN для соответствующих моделей Cisco ASA. Бандл включает все вышеперечисленные условия. Для моделей ASA5506, 5508 и 5516, а также моделей ASA5525 и старше бандл ASA55XX-FPWR-BUN включает в себя как модели K8, так и модели K9 (на выбор), то есть, содержащие в ПО алгоритмы 3DES/AES.

Источник: http://www.cbs.ru/site/faq/?section=9474#10650

Какие преимущества даёт запуск сервисов FirePOWER на Cisco ASA?

Сервис FirePOWER становится незаменимым инструментом IT-специалиста, сотрудника отдела информационной безопасности и т.д. Данное решение способно надёжно защищать корпоративную сеть от информационных угроз «из вне». FirePOWER устойчиво занимает лидирующие позиции в области систем предотвращения вторжений по результатам отчётов Gartner, LSS Labs и других.
По результатам тестирования NSS Labs в конце 2014 года межсетевой экран Cisco ASA серии 5500 c сервисами FirePOWER занял лидирующие позиции в области межсетевого экрана нового поколения (Next Generation Firewall – NG FW).
Преимущества FirePOWER:
  • Надёжная система предотвращения вторжений нового поколения (NG IPS). Обеспечивает максимальный уровень защиты внутренних ресурсов компании от атак «из вне».
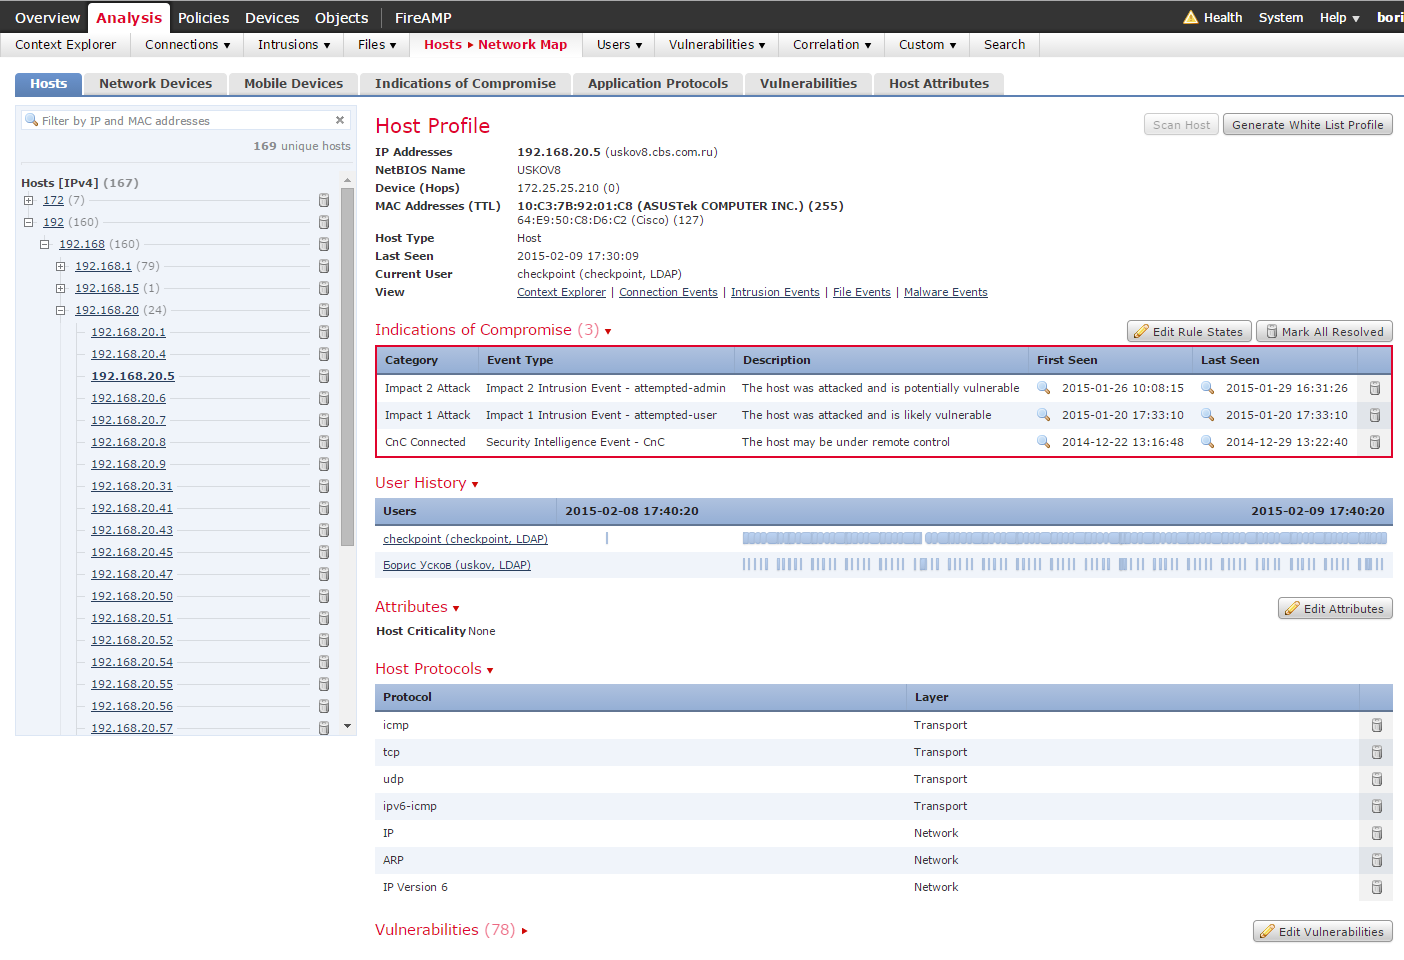
  • Полное видение сети. Технология Network visibility позволяет получать максимально полную информацию об устройствах, участвующих в сетевом взаимодействии. К такой информации относится версия операционной системы устройства, версия программного агента, участвующего в сетевом взаимодействии (браузер, клиент Skype и т.д.), пользователи, работающие на данном устройстве, вероятные уязвимости с точки зрения сетевой безопасности и многие другие параметры. Пример отображения параметров конечного оборудования представлен на рисунке ниже:
  • Распознавание файлов различных типов и проверка файлов на наличии вредоносного кода.Устройство способно распознавать более сотни различных типов файлов (mp3, mp4, bmp, rar, pdf и т.д.). Кроме того, технология Advanced Malware Protection (AMP) позволяет проверять скачиваемые/выгружаемые файлы на наличие вредоносного кода.
  • Ретроспективный анализ. Обеспечивается реакция системы не только до момента атаки или во время атаки, но и после её прохождения. Реакция системы после проведения атаки крайне важна для поддержания необходимого уровня безопасности. Ведь вредоносный код может попасть на конечное оборудование не только через сеть, но и простым подключением зараженного носителя. При таком прохождении атаки FirePOWER безусловно не может заблокировать вредоносный код на конечном оборудовании. Однако, если занесённый вирус проявит себя в сетевом взаимодействии, например, пытаясь распространиться на другие устройства, FirePOWER вычислит вирус, проследит заражённый код и пути его распространения по сети.
  • Межсетевой экран нового поколения. Позволяет настраивать гибкие политики доступа. Возможна настройка фильтрации по Интернет-приложениям, URL и категориям URL, репутации сайтов.
  • Интеграция с Active Directory. Политики доступа могут быть применены к конкретным пользователям или группам пользователей AD вне зависимости от клиентского устройства, с которого осуществляется сетевое взаимодействие.
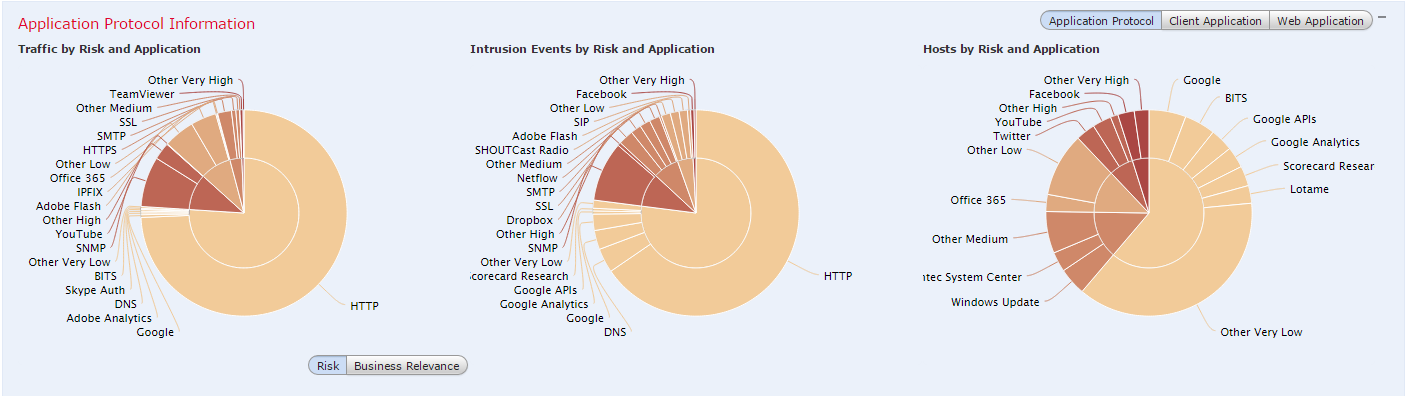
  • Широчайшие возможности мониторинга, создания гибких отчётов. Пример предлагаемых отчётов представлен на рисунке ниже:
  • Гибкие возможности интеграции в сетевую инфраструктуру. Сервис FirePOWER может быть запущен как программный блейд на межсетевом экране Cisco ASA серии 5500, как виртуальная машина для гипервизора VMWare ESXi или как отдельное физическое устройство. В последнем случае предлагается широчайший спектр моделей устройств, рассчитанных на различные требования по производительности. Сервис FirePOWER может быть запущен как в режиме мониторинга, так и в режиме «inline».
Источник: http://www.cbs.ru/site/faq/?section=9474#10650

четверг, 19 февраля 2015 г.

Avanset VCE Exam Simulator Pro 2.2.1

Avanset VCE Exam Simulators

  •     Realistic exam simulation
  •     Exam editor with preview function
  •     Several different question types
  •     Whole exam in a single file
  •     Customizable exam taking mode

What is VCE Simulator?

VCE Exam Simulator is a test engine designed specifically for certification exam preparation. It allows you to create, edit, and take practice tests in an environment very similar to an actual exam.

Note: 

Since vce exam simulator 2.2.1 version latest. no crack and error read. Some erros crack vce exam simulator pro 2.2.1:


Solve problem

To read .vce file latest. the first, you install Bluestacks Android Emulator then Patching A+ vce classic link download below:.
  1. Bluestacks Android Emulator Download & Installation
  2. PATCHING A+ VCE CLASSIC

Finish read .vce file

-Click Start bluestacks


-Click Lucky Patcher


OR

-Click A+VCE


-Let's begin to read :)


I hope will this help you!

Источник: howtodownloading.blogspot.ru/2015/01/vce-exam-simulator-pro-1-2.html